Kelas Umum — Keamanan Jaringan & Fiber Optic
Audit Keamanan Jaringan & Vulnerability Assessment Menggunakan Nmap dan Wireshark
Penulis: Susilo M.Kom •
12 September 2026 (16:59 WIB) •
Dilihat 35 kali
Lampiran & File Job Sheet Praktikum:
1. Etika Keamanan Jaringan (Ethical Hacking)
Audit keamanan di lingkungan sekolah bertujuan untuk menemukan celah kelemahan sistem sebelum dimanfaatkan oleh pihak tidak bertanggung jawab. Dilarang keras melakukan pemindaian atau serangan terhadap infrastruktur di luar jaringan laboratorium sekolah tanpa izin tertulis.
2. Teknik Scanning Port dengan Nmap
BASH
# 1. Quick Ping Sweep (Mencari host aktif di satu subnet)
nmap -sn 192.168.10.0/24

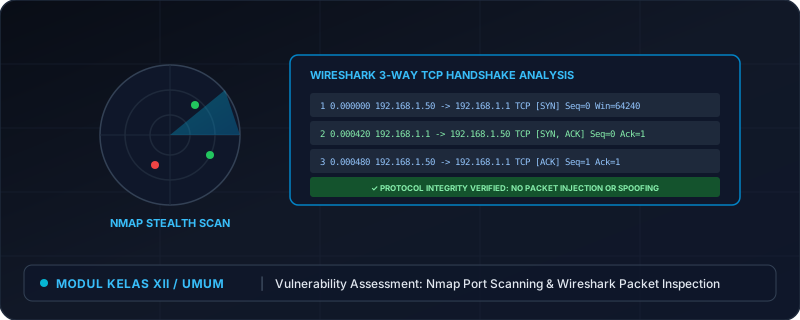
# 2. SYN Stealth Scan (Pemindaian port tanpa menyelesaikan 3-way handshake)
sudo nmap -sS -p 1-1000 192.168.10.2

# 3. Deteksi Versi Layanan (Service Version Detection) & Fingerprinting OS
sudo nmap -sV -O -T4 192.168.10.2

# 4. Pemindaian Script Vulnerability (NSE - Nmap Scripting Engine)
nmap --script vuln 192.168.10.2
3. Analisis Protokol Tidak Aman Menggunakan Wireshark
Banyak protokol lama yang mentransmisikan data kredensial secara terbuka (plaintext):
- Buka Wireshark dan pilih antarmuka jaringan yang aktif (misal:
eth0/Wi-Fi). - Masukkan filter display:
http.request.method == "POST" || ftp || telnet. - Lakukan login simulasi pada server FTP atau form HTTP lama.
- Perhatikan pada panel paket detail: informasi username dan password terlihat jelas tanpa enkripsi (clear-text transmission).
4. Rekomendasi Hardening & Mitigasi
- Ganti protokol Telnet (Port 23) dengan SSH (Port 22).
- Migrasikan seluruh web service dari HTTP (Port 80) ke HTTPS (Port 443) dengan sertifikat TLS/SSL.
- Terapkan Port Security pada switch layer 2 untuk mencegah MAC Address Flooding dan ARP Spoofing.