Kelas Umum — Keamanan Jaringan & Fiber Optic
Implementasi Firewall Filter Rules, Port Knocking, & Anti-Brute Force SSH pada MikroTik
Penulis: Susilo M.Kom •
12 September 2026 (16:59 WIB) •
Dilihat 36 kali
Lampiran & File Job Sheet Praktikum:
1. Prinsip Firewall MikroTik
Firewall pada RouterOS menggunakan konsep arsitektur Netfilter / IPTables dengan 3 rantai (chains) utama:
input: Paket yang ditujukan langsung ke router itu sendiri (akses Winbox, SSH, WebFig).forward: Paket yang melintasi router dari satu jaringan ke jaringan lain (klien ke internet).output: Paket yang berasal dari router menuju ke luar.
2. Proteksi Brute Force Login SSH / Winbox
Mencegah bot membobol kata sandi dengan memblokir IP yang salah login 3 kali berturut-turut:
TEXT
# Rantai pendeteksi tahapan brute-force SSH (Port 22)
/ip firewall filter
add chain=input protocol=tcp dst-port=22 connection-state=new src-address-list=ssh_blacklist action=drop comment="Blokir Permanen IP Penyerang SSH"

add chain=input protocol=tcp dst-port=22 connection-state=new src-address-list=ssh_stage3 action=add-src-to-address-list address-list=ssh_blacklist address-list-timeout=7d comment="Upaya ke-4: Masuk Blacklist 7 Hari"

add chain=input protocol=tcp dst-port=22 connection-state=new src-address-list=ssh_stage2 action=add-src-to-address-list address-list=ssh_stage3 address-list-timeout=1m comment="Upaya ke-3"

add chain=input protocol=tcp dst-port=22 connection-state=new src-address-list=ssh_stage1 action=add-src-to-address-list address-list=ssh_stage2 address-list-timeout=1m comment="Upaya ke-2"

add chain=input protocol=tcp dst-port=22 connection-state=new action=add-src-to-address-list address-list=ssh_stage1 address-list-timeout=1m comment="Upaya ke-1"
3. Konfigurasi Port Knocking Rahasia untuk Winbox (Port 8291)
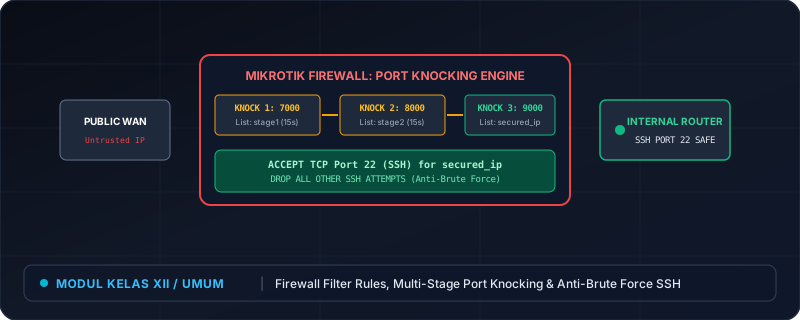
Port Winbox (8291) disembunyikan sepenuhnya dari scanning Nmap. Port baru akan terbuka jika admin mengetuk urutan port tertentu: TCP 7000 kemudian TCP 8000:
TEXT
# Ketukan Pertama: Port 7000 (Waktu tunggu 15 detik)
/ip firewall filter
add chain=input protocol=tcp dst-port=7000 action=add-src-to-address-list address-list=knock_stage1 address-list-timeout=15s comment="Knock 1: Port 7000"

# Ketukan Kedua: Port 8000 (Hanya jika sudah knock 1)
add chain=input protocol=tcp dst-port=8000 src-address-list=knock_stage1 action=add-src-to-address-list address-list=allowed_admin address-list-timeout=30m comment="Knock 2: Port 8000 Sukses, Buka Akses 30 Menit"

# Buka Winbox hanya untuk IP yang ada di daftar allowed_admin
add chain=input protocol=tcp dst-port=8291 src-address-list=allowed_admin action=accept comment="Izinkan Winbox untuk Admin Terverifikasi"

# Blokir semua akses Winbox lainnya
add chain=input protocol=tcp dst-port=8291 action=drop comment="Drop Winbox untuk Publik"
4. Cara Buka Akses dari Komputer Admin
Admin membuka browser atau command prompt lalu mengirim paket ke port rahasia:
CMD
telnet 192.168.10.1 7000
telnet 192.168.10.1 8000
Setelah itu, Winbox dapat langsung terkoneksi dengan aman!